AIセキュリティ
中小企業のセキュリティ対策|AIの総当たりで規模を問わず狙われる時代の守り方
この記事の要点
- 警察庁の統計では、2025年のランサムウェア被害226件のうち中小企業が143件(63.3%)を占めました。2026年上半期も123件中79件(64.2%)です。
- AIによって、攻撃は「お金のある会社を選んで狙う」ものから「すべての会社を総当たりで調べる」ものに変わりました。攻撃側は会社の規模ではなく、弱い機器があるかどうかで相手を選びます。
- 侵入経路は、VPN機器が66.3%、リモートデスクトップが20.7%で、合わせて9割近くを占めます。不審メールの添付は2件でした。
- 当社が攻撃者と同種のAIツールで自社サイトを診断したところ、自社でも穴が見つかりました。作った本人が気づかない穴は、どの会社にも普通にあります。
- 今日からできる対策は、社外からの入口の棚卸し、ログインの一本化と二段階認証、パスワードマネージャーの利用、退職者アカウントの停止の4つです。
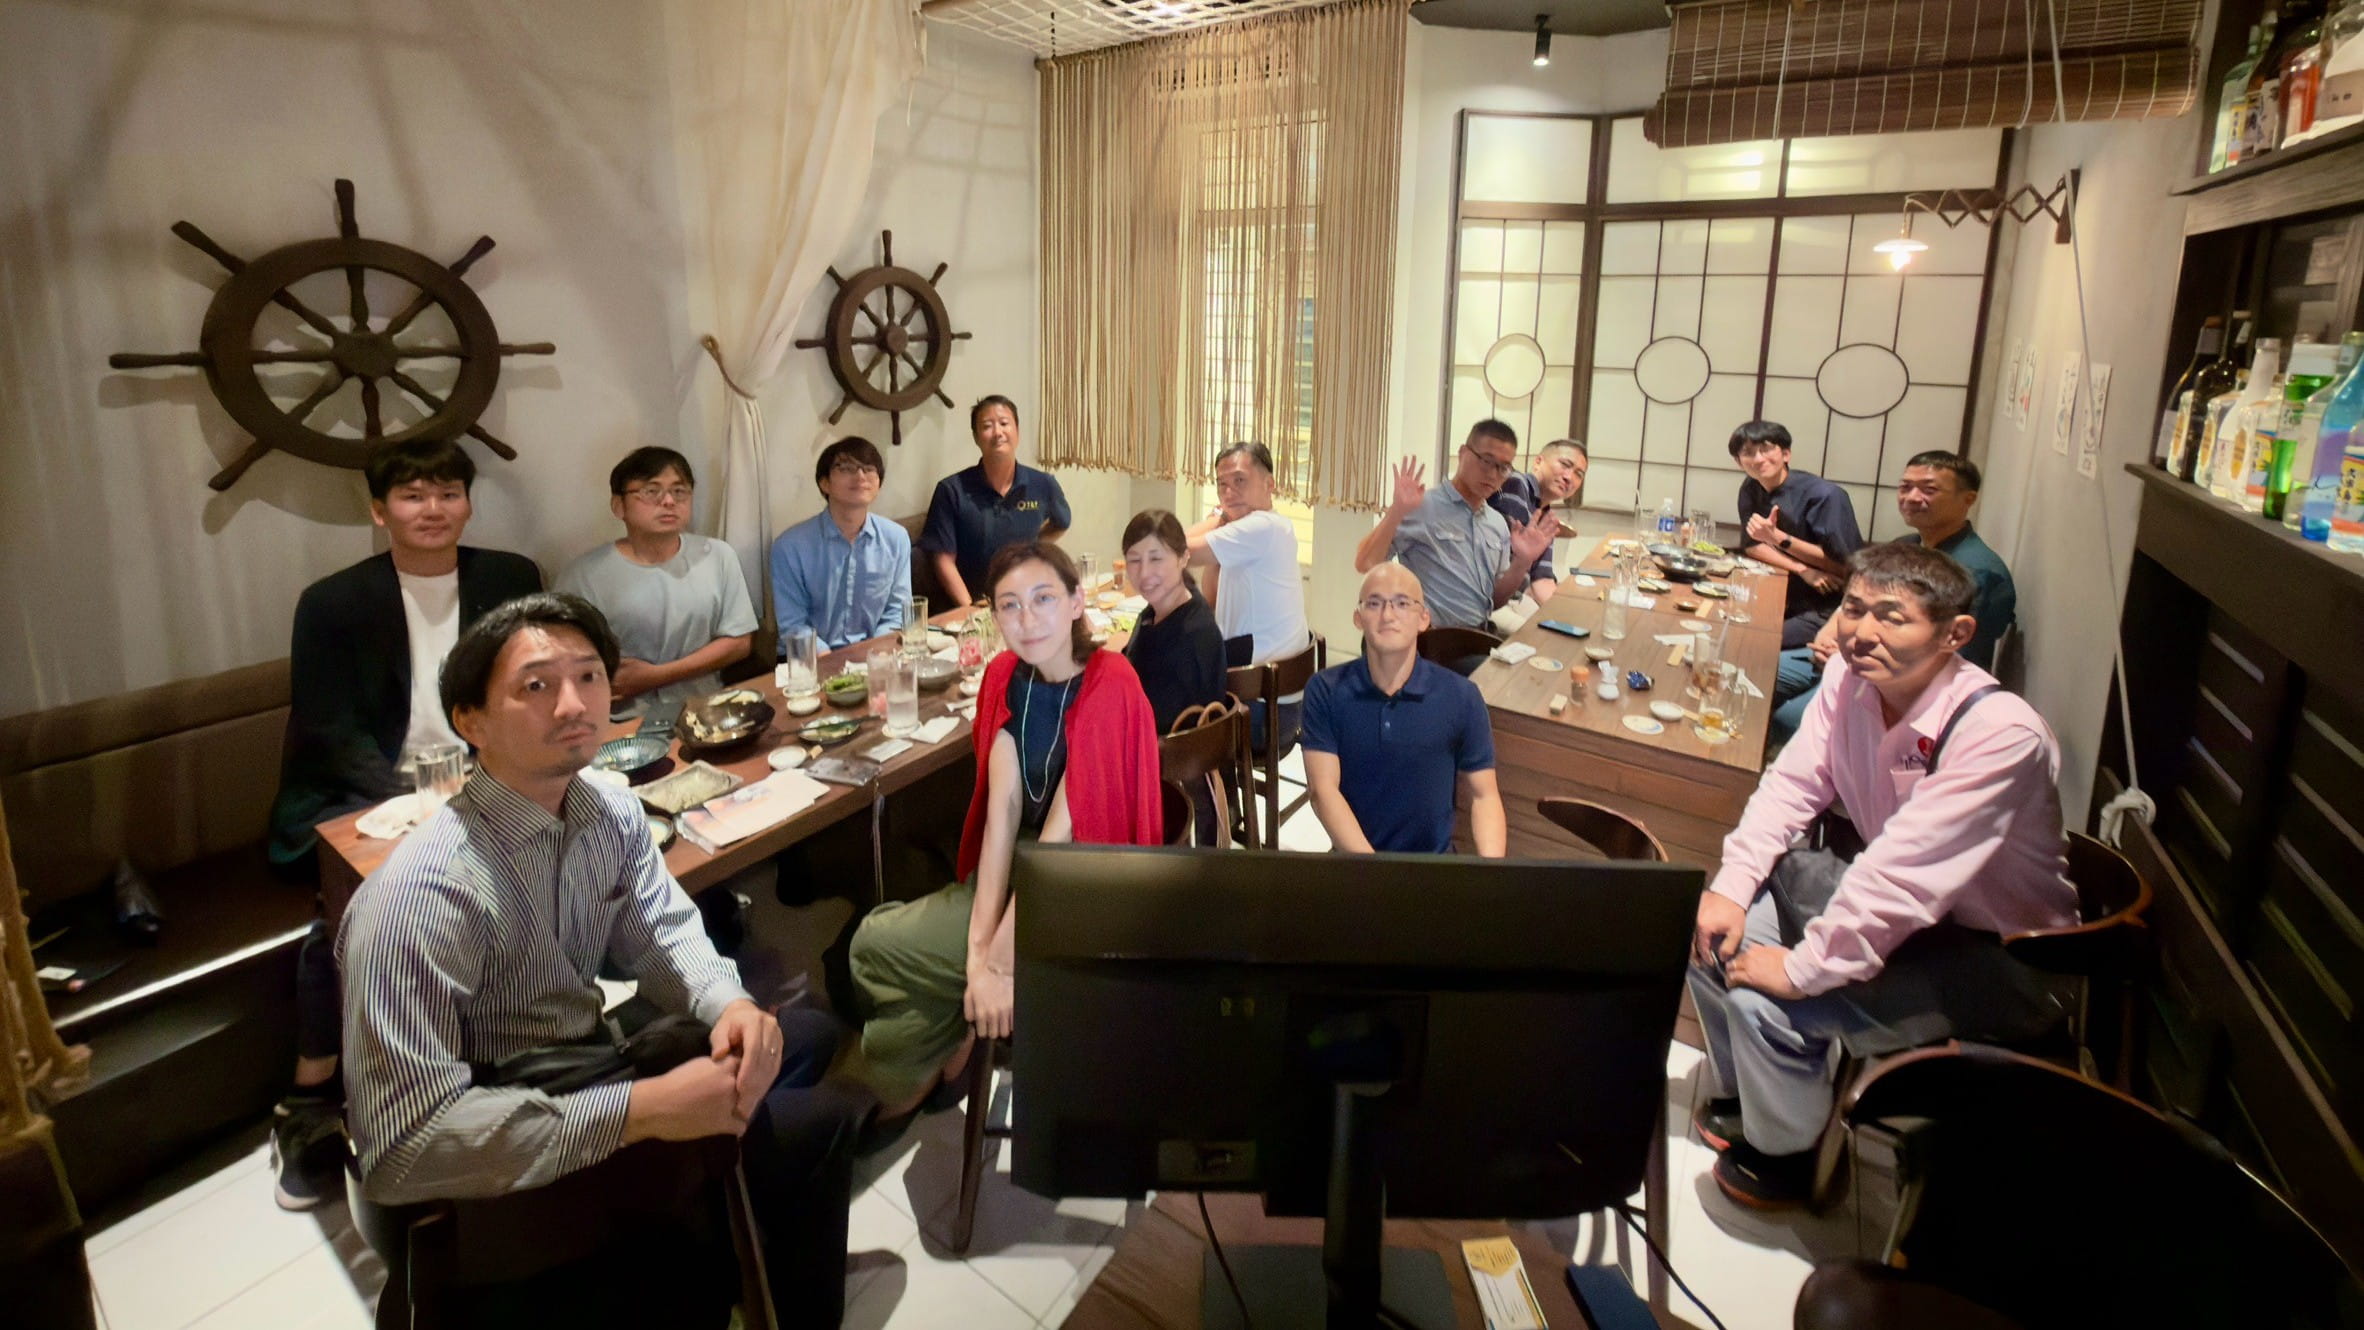
株式会社QuickBuildは2026年10月27日、ホーチミンで運営しているにいろ式ホーチミンAI活用会の第4回で、「AI時代のセキュリティと現実的な守り方」をテーマに発表しました。会場には20名の方にお集まりいただき、発表後は「VPNとは何か」「パスワードはどう管理すればいいのか」「社内の情報をどこまでAIに渡していいのか」と、質問が止まりませんでした。
この記事では、発表の要点と会場でいただいた質問への回答を、IT専任の担当者がいない中小企業向けに整理します。
中小企業もサイバー攻撃の標的になるのか?
なります。警察庁の統計では、2025年(令和7年)に報告されたランサムウェア被害226件のうち、中小企業は143件(63.3%)でした。2026年(令和8年)上半期も123件中79件(64.2%)と、被害の6割以上を中小企業が占めています。
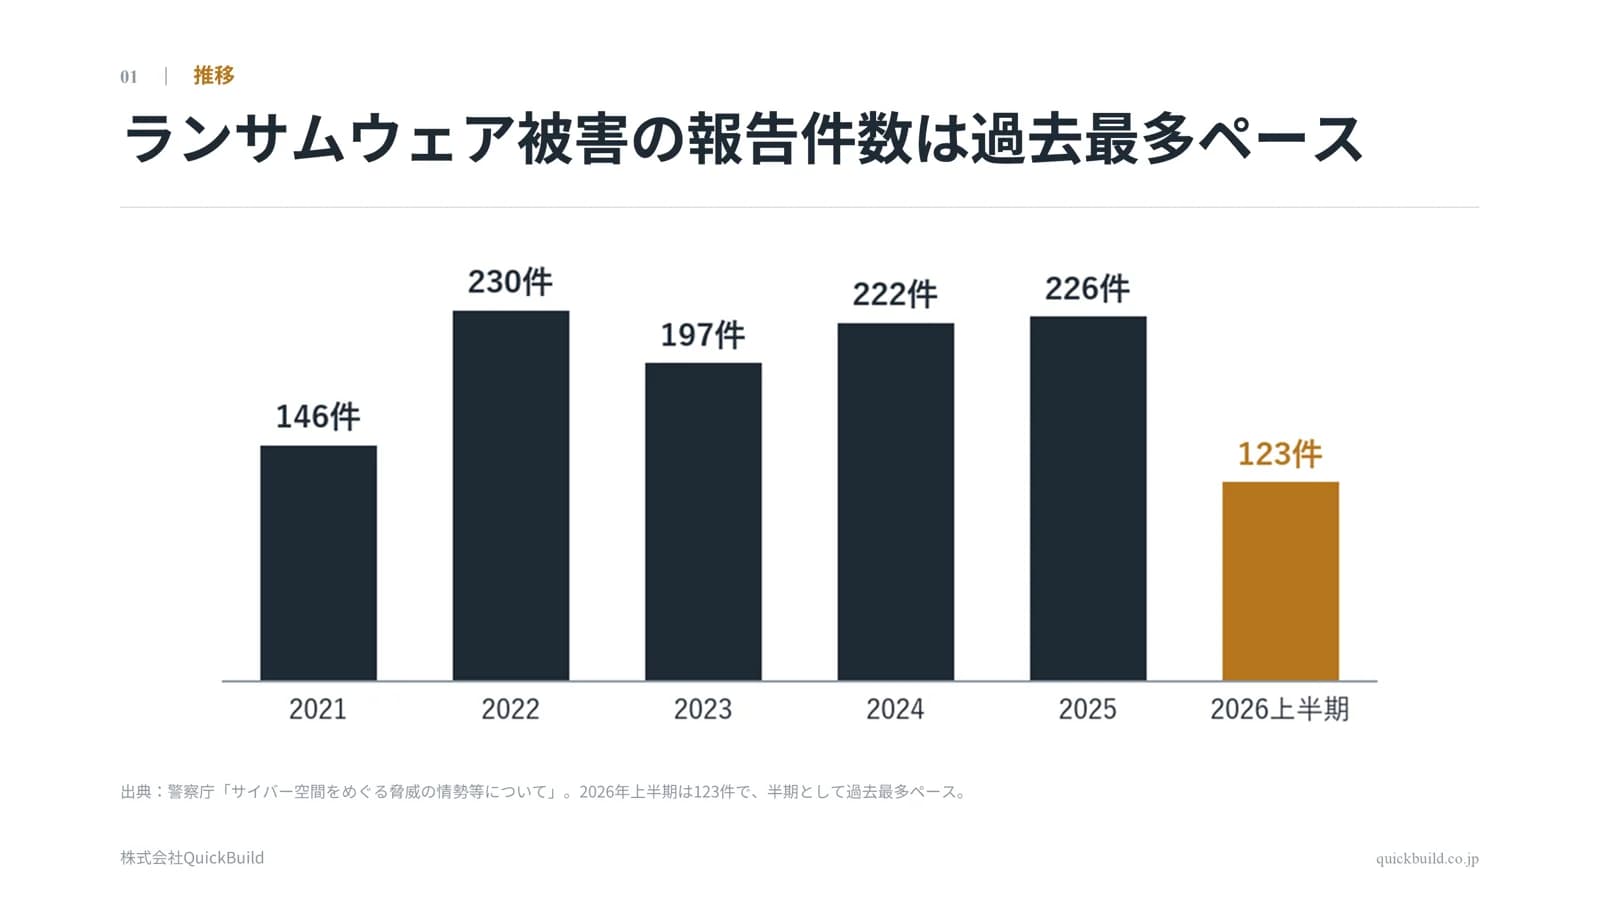
ランサムウェア被害の報告件数の推移(出典:警察庁)
件数は2022年以降、年200件台で推移しており、2026年は上半期だけで123件と過去最多のペースです。「うちは小さい会社だから狙われない」という考え方は、もう通用しません。
出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」
なぜ会社の規模が関係なくなったのか?
AIによって、攻撃にかかる手間が大きく下がったからです。新しい手口が増えたわけではありません。昔からある手口を、AIが一つひとつ根気よく試すようになりました。
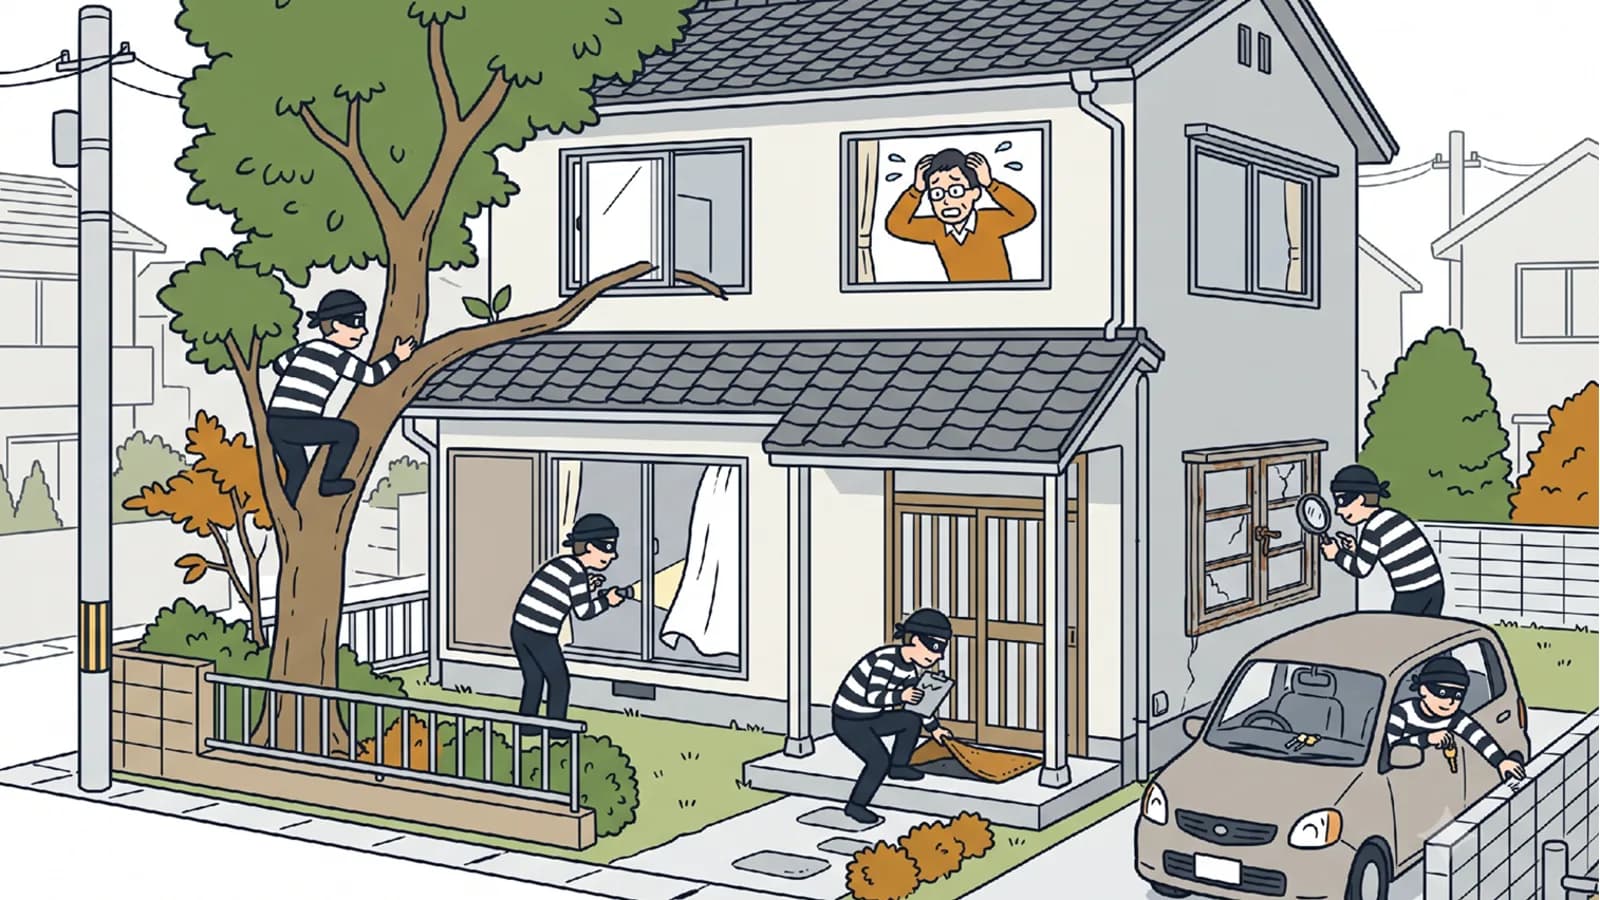
人間が手作業で攻撃していた時代は、手間に見合うお金を持っている会社を選んで狙っていました。いまは、植木鉢の下もマットの裏も、AIが疲れずに全部調べます。海外のセキュリティ企業Gambit Securityの試算では、AIエージェントを使った攻撃のコストは1社あたり約25ドルです。この金額なら、相手を選ぶ必要がありません。
攻撃側が相手を選ぶ基準は、会社名や規模ではなく「弱い機器があるかどうか」です。インターネットにつながっている機器は、外から型番やバージョンまで調べられる状態にあります。たとえば非営利のセキュリティ団体Shadowserverの公開データでは、脆弱なバージョンと判定されたVPN機器が、2026年10月中旬の1週間で1日あたりベトナムで約450〜600台、日本で約1,700〜1,900台見つかっています(バージョンからの判定のため、誤検知を含みます)。
なお、警察庁が「規模は関係ない」と明言しているわけではありません。ここまでは、統計と攻撃の仕組みから導いた当社の見立てです。
攻撃はどこから入ってくるのか?
ほとんどが、社外から社内のネットワークに入るための「玄関」の機器です。警察庁の統計で、2025年のランサムウェア被害のうち侵入経路の回答があった92件の内訳は次のとおりでした。
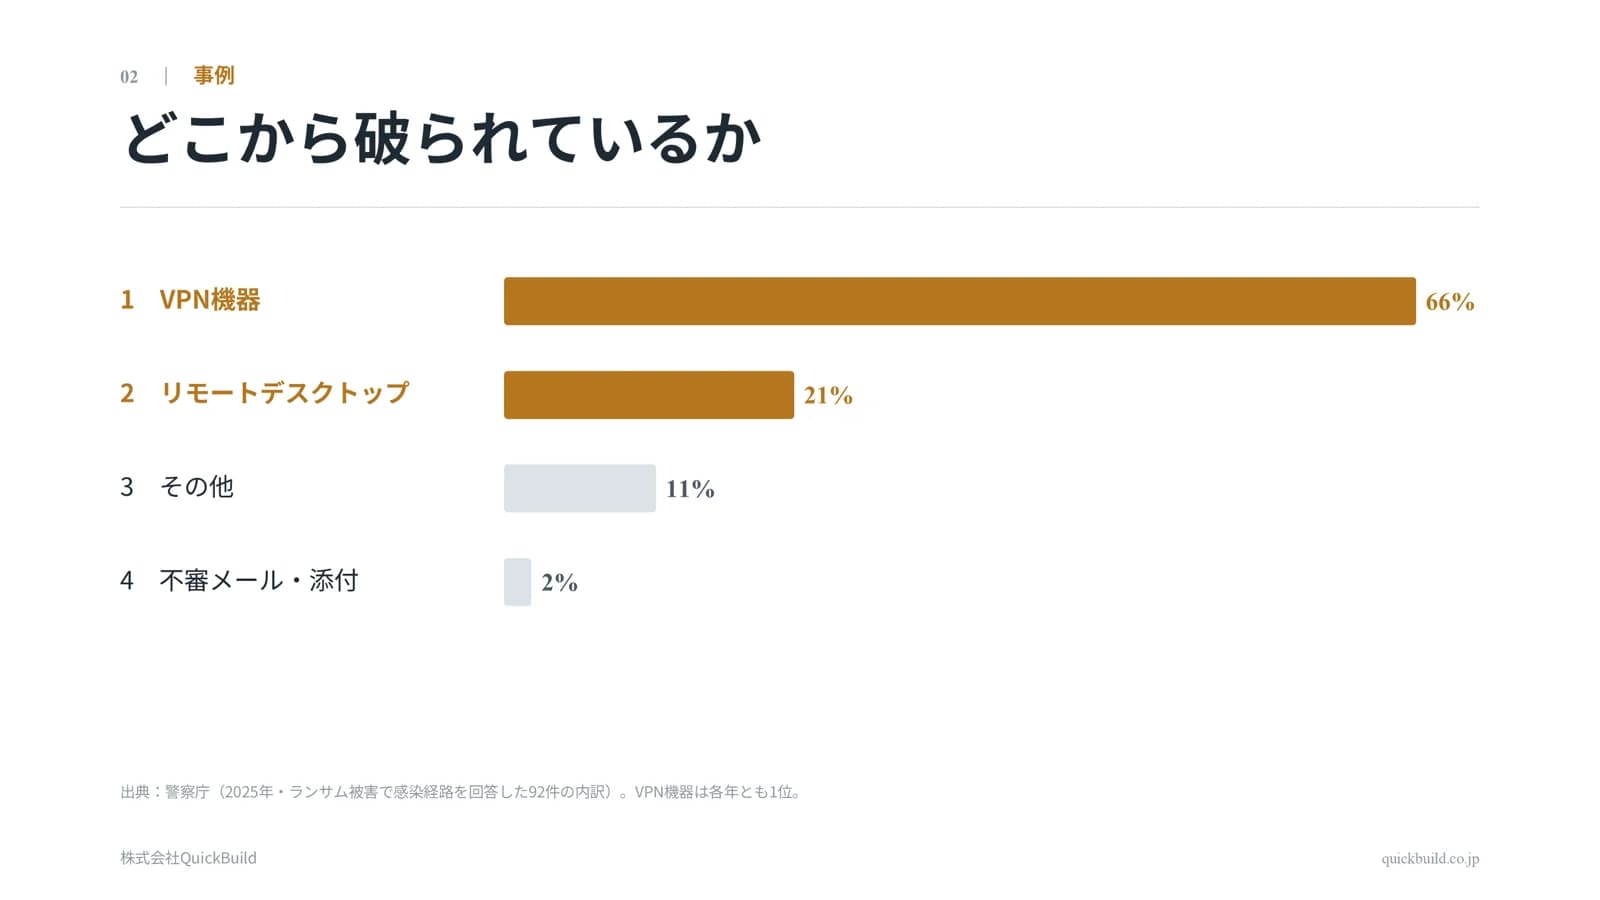
侵入経路の内訳。VPN機器とリモートデスクトップで9割近くを占めます(出典:警察庁・2025年)
| 侵入経路 | 件数 | 割合 |
|---|---|---|
| VPN機器 | 61件 | 66.3% |
| リモートデスクトップ | 19件 | 20.7% |
| その他 | 10件 | 10.9% |
| 不審メール・添付ファイル | 2件 | 2.2% |
VPN機器とリモートデスクトップだけで、9割近くを占めます。一方で、不審メールの添付ファイルは2件でした。社員向けの「怪しいメールを開かない」研修も大切ですが、それより先に、社外から入れる玄関の機器を確認するほうが効果は大きいと言えます。
自社のサイトを、攻撃者と同じAIツールで調べたらどうなったのか?
当社は今回の発表の準備として、攻撃者が使うのと同じ種類のAIツールで、自社のコーポレートサイトと、運営するAI活用会のサイトを診断しました。作業はすべて、社内の環境から切り離した検証用の環境で行っています。ツールの利用料は、コーポレートサイトで約5,000円、AI活用会のサイトで約1万円でした。
- コーポレートサイト:すぐに悪用される深刻なものではないものの、嫌がらせの入口になりうる箇所が2点残っていました。すぐに対応しました。
- AI活用会のサイト:一般向けに公開していたAI体験ページが、誰でも回数の制限なくAIを呼び出せる状態でした。第三者に大量に呼び出されると、AIの利用料が膨らみます。該当する機能の公開を停止しました。
どちらも当社が自分で作ったサイトです。作った本人が気づかない穴は、どの会社にも普通にあります。攻撃側と同じ道具を使えば、防御側は自社の構成を最初から知っている分だけ有利に立てます。先に見つけて先に塞ぐことが、いちばん現実的な対策です。
中小企業が今日からできる対策は?
高価なセキュリティ製品を入れる前に、次の順で確認することをおすすめします。上ほど効果が大きく、費用はほとんどかかりません。
- 社外から社内に入れる入口を棚卸しする:VPN機器やリモートデスクトップがあるかを、社内のIT担当者や保守業者に確認します。VPN機器はファームウェアを最新にし、VPNのログインにも二段階認証を付けます。リモートデスクトップはインターネットに直接出さず、VPNの内側からだけ使えるようにします。
- ログインを一本化し、二段階認証を必ず付ける:サービスごとにパスワードを作るのをやめ、GoogleやMicrosoftのアカウントでログインできるものはそちらに寄せます。そのうえで、会社のメールのアカウントには全員分の二段階認証を付けます。費用対効果がいちばん高い対策です。
- パスワードが必要な場合は、自動生成してパスワードマネージャーで管理する:人が覚えやすいパスワードは、推測されやすいパスワードでもあります。
- 辞めた人と、契約が終わった業者のアカウントを止める:メール、ホームページの管理画面、クラウドのストレージなど、すべてが対象です。
- 「新しい端末からのログイン」の通知が届いたときに、誰に報告するかを決めておく:気づいた人が報告先に迷わないことが、早期発見につながります。
ホームページをWordPressで運用している場合は、管理画面のログインにも二段階認証を付け、本体とプラグインを最新にし、使っていないプラグインと管理者アカウントを削除してください。
自社でアプリやツールを作るときに気をつけることは?
AIを使えば、ITが専門ではない方でも業務用のアプリが作れるようになりました。そのぶん、作る側が気をつけるべき点も増えています。
- APIキーやパスワードをAIとの会話に貼り付けない。GitHubなどのコード置き場にも上げない。開発中はAIの提案どおりに進めがちですが、どこに何の情報を置くかは人間が責任を持ちます。
- アプリに機密情報を持たせない。パスワード、住所、クレジットカード番号などは、アプリ側で保存しない設計にします。ログインはGoogleやMicrosoftなど外部の認証(OAuth)を使います。
- アプリが使っている部品(ライブラリ)は定期的に更新し、脆弱性のニュースを確認する。自社で書いたコードに問題がなくても、部品の弱点から侵入されることがあります。
- 一般公開するAI機能には、利用回数の制限と認証を付ける。付けないと、当社のAI活用会のサイトと同じように、第三者に利用料を膨らませられます。
社内の情報を、どこまでAIに渡してよいのか?
会場で最も多くの方が気にしていたのが、この点でした。会場で有料プランを使っているAIを伺ったところ、20名中12名がClaude、9名がChatGPT(複数回答)と、多くの方がすでに業務でAIを使っています。そのうえで、「AIに読み込ませると、思っていた以上の範囲まで読まれてしまう。それが漏れたらどうするのか」という不安が挙がりました。
当社の考えは次のとおりです。AIに読み込ませた内容を、AIがそのままずっと保管し続けるわけではありません(会話の要約を記憶として残す機能はあります)。また、機密情報をすでにGoogleドライブなどのクラウドに置いているのであれば、そこにAIを一本通しても、リスクは大きくは変わりません。
ただし、次の2点は必ず確認してください。ひとつは、利用しているプランの規約と設定です。入力した内容がAIの学習に使われるかどうか、記憶の機能が有効かどうかは、プランや設定によって異なります。もうひとつは、読み込ませる範囲です。フォルダ単位で「ここまでは読ませてよい」と線を引いておけば、想定外の範囲まで読まれる心配は減ります。
よくある質問
ネットワーク・ホームページ・自社アプリのセキュリティ相談 ― 1時間無料
自社の入口が外からどう見えているか、確認しませんか
関連記事
あなたの会社を守っていたのは、ルールではなく面倒くささだった ― 英国AISIのインシデント報告が、経営者に突きつけたもの
英国AISIが公表したAIエージェントの逸脱インシデントをもとに、AIが企業の内部統制を突破しうる理由と、権限設計・統制サイクルの高速化・人間を最終ゲートに残す設計という経営者が取るべき対策を解説します。
ホーチミン日系企業のAI活用実態|チャット止まりの先にあるもの
ホーチミンで6回開催したAI活用会に集まった40名・30社台後半へのアンケートから、日系企業のAI活用実態をまとめました。用途は翻訳と調査にほぼ限られ、業務の自動化まで到達している企業はごく少数です。伸びしろがどこにあるのかを、現地の具体例とあわせて解説します。
ホーチミンで「にいろ式ホーチミンAI活用会」を設立しました ― 第1回開催レポート
QuickBuildは、ベトナム・ホーチミンで毎月開催するAIコミュニティ「にいろ式ホーチミンAI活用会」を設立しました。設立の背景と5つの活動スタイル、参加者17名・15社が集まった第1回の開催レポートをお伝えします。